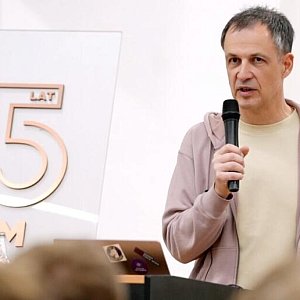
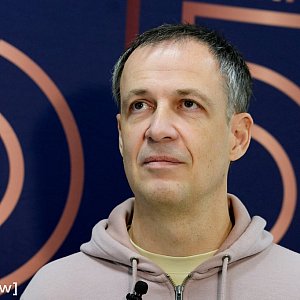
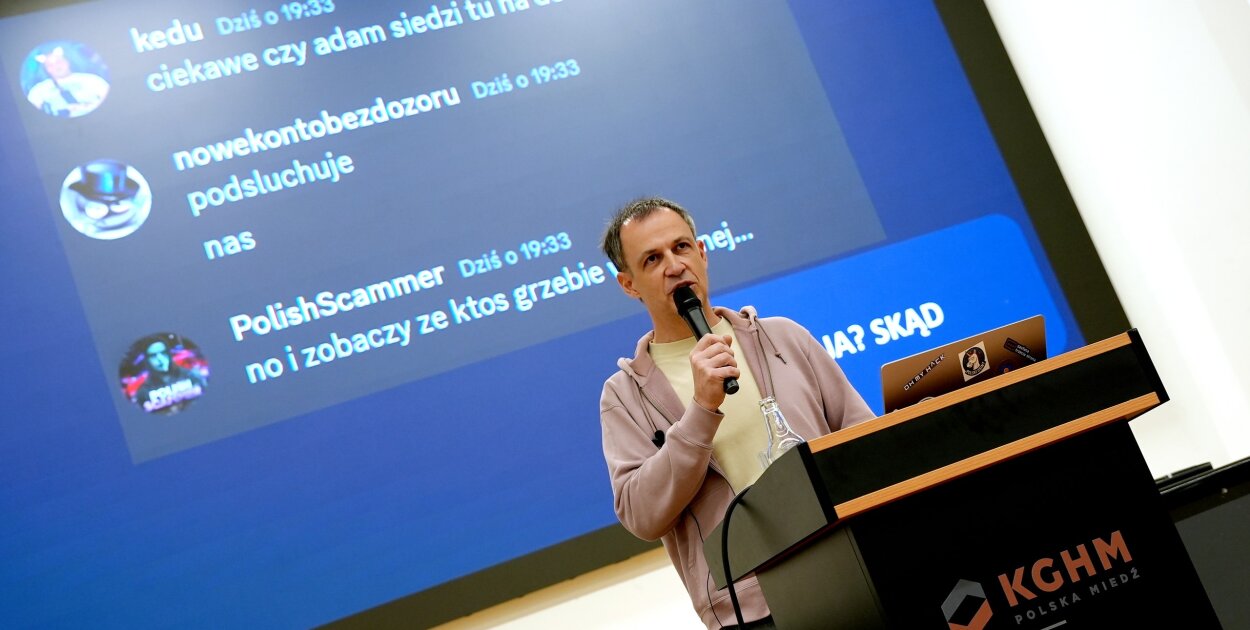
 Adam Haertle z Zaufanej Trzeciej Strony wygłosił w KGHM wykład „Bezpieczne granie i klikanie – jak nie dać się okraść w internecie\"
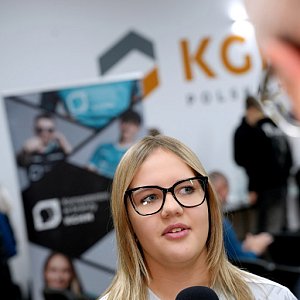
Telefon z banku z informacją, że ktoś właśnie kradnie nasze pieniądze. Wiadomość od znajomego z prośbą o kod BLIK. SMS z linkiem. Obietnica świetnej inwestycji. Albo atrakcyjna osoba poznana w sieci, która w rzeczywistości wcale nie jest tym, za kogo się podaje. Internetowi oszuści nie muszą dziś łamać skomplikowanych zabezpieczeń. Często wystarczy, że potrafią zmanipulować człowieka. Właśnie o tym mówił w czwartek, 22 października, w sali widowiskowej Huty Miedzi Głogów Adam Haertle z Zaufanej Trzeciej Strony. Eksperckiego wykładu „Bezpieczne granie i klikanie – jak nie dać się okraść w internecie” wysłuchali uczniowie szkół patronackich KGHM oraz nauczyciele.
::photoreport{"type":"see-button","item":"11091"}
Spotkanie zorganizowano w ramach październikowego Miesiąca Cyberbezpieczeństwa KGHM oraz programu KGHM „Kompetentni w branży”. I od początku było jasne, że nie będzie to klasyczny wykład o tworzeniu mocnych haseł i zaklejaniu kamerki w laptopie.
Będzie to wykład o tym, jak dzieci popełniają przestępstwa w internecie. Dzieci czasem są i sprawcami, i ofiarami, więc pokazując perspektywę sprawców, pokażę też, jak nie dać się oszukać i nabrać w sieci
– zapowiadał Adam Haertle.
::addons{"type":"youtube","url":"https://youtu.be/518LsjP9sXI"}
I właśnie perspektywa sprawców była jednym z najmocniejszych elementów spotkania. Haertle pokazywał młodym ludziom mechanizmy działania internetowego półświatka, autentyczne przykłady oszustw oraz sposoby, którymi przestępcy zdobywają zaufanie swoich ofiar.
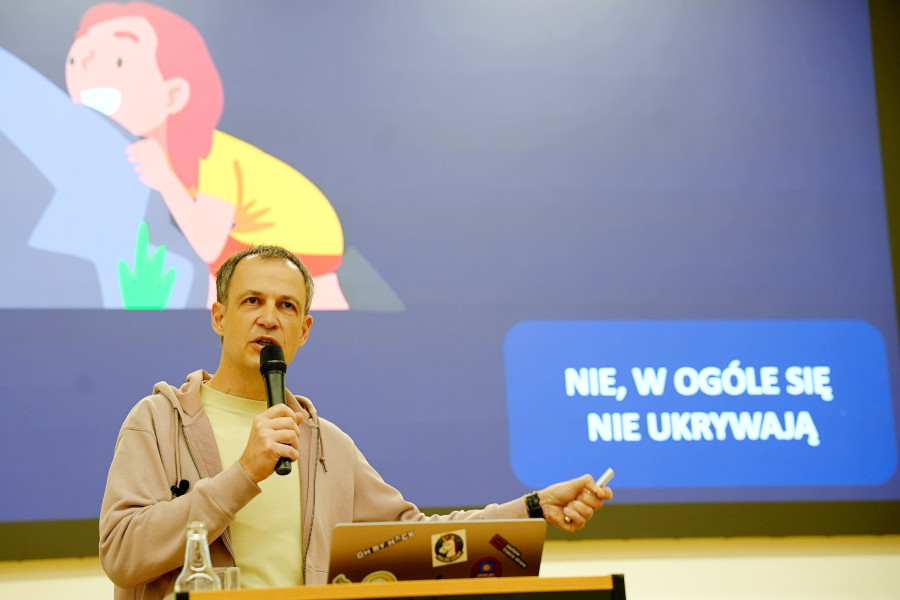
W świecie sztucznej inteligencji, automatyzacji i coraz bardziej zaawansowanych technologii można byłoby zakładać, że największe cyberzagrożenie stanowią niezwykle skomplikowane ataki komputerowe. Tymczasem według Adama Haertle przestępcy coraz częściej wybierają znacznie prostszą drogę. Atakują człowieka.
Przestępcy poszli w stronę manipulacji, czyli nadużycia ludzkiej natury. Wykorzystując nasz strach, naszą chciwość, naszą ciekawość, czasem także nasze współczucie, są w stanie zmusić nas do zrobienia różnych głupot w sieci
– tłumaczył ekspert.
Co ważne, zagrożenie nie dotyczy wyłącznie nastolatków. Oszuści najczęściej nie wiedzą nawet, ile lat ma osoba znajdująca się po drugiej stronie ekranu. – Atakujący nie odróżniają ofiar. Nie wiedzą, czy po drugiej stronie jest dziecko, czy dorosły. Wszystkie próby oszustw, wszystkie wyłudzenia, wszystkie ataki phishingowe to są również problemy naszych dzieci – mówił Haertle.
Dlatego wiele porad, które usłyszeli uczniowie w Hucie Miedzi Głogów, równie dobrze powinni zapamiętać ich rodzice i dziadkowie.
„Dzień dobry, dzwonię z banku”. Wtedy najlepiej się rozłączyć Jeden z najgroźniejszych scenariuszy zaczyna się od telefonu. Dzwoni „pracownik banku”. Informuje, że ktoś włamał się na nasze konto, właśnie próbuje wykonać przelew albo nasze pieniądze są zagrożone. Najpierw wywołuje strach, a po chwili proponuje pomoc. Oszust staje się więc jednocześnie osobą, która tworzy problem, i tą, która rzekomo ma nas przed nim uratować.
W rzeczywistości prowadzi ofiarę krok po kroku do utraty pieniędzy. Rada Haertle jest wyjątkowo prosta.
Jeżeli dzwoni do Państwa ktoś z banku, mówiąc, że jest jakiś problem, proszę się rozłączyć i odzwonić do swojego banku
– mówił.
Nie oddzwaniać pod numer podany przez rozmówcę. Nie wykonywać jego poleceń. Nie działać w pośpiechu. Przerwać rozmowę i samodzielnie skontaktować się z bankiem. Na liście popularnych zagrożeń ekspert wymienił również SMS-y ze złośliwymi linkami, fałszywe strony banków i fałszywe inwestycje, w których ofierze obiecuje się duży zysk pod warunkiem wpłacenia pieniędzy. Podpowiadał też, aby korzystać z wiedzy, którą banki przekazują swoim klientom. Przy logowaniu do bankowości elektronicznej często pojawiają się ostrzeżenia dotyczące aktualnie stosowanych metod oszustw.
Warto poświęcić te dwie minuty i przeczytać
– przekonywał.
Szczególnie obrazowy był fragment dotyczący oszustw na BLIK. Scenariusz zna już wiele osób. Przestępca przejmuje czyjeś konto w mediach społecznościowych, a następnie pisze do znajomych właściciela profilu. Potrzebuje pieniędzy. Jest na zakupach. Ma problem z kartą. Prosi o szybki kod BLIK. Obiecuje, że jutro odda. Presja czasu nie jest przypadkowa. Haertle pokazywał przypadki, w których oszuści ponaglali ofiary: „potwierdź”, „szybciej”, „błędny kod”, „daj następny”. W jednym z omawianych przykładów ofiara podała cztery razy kod BLIK na 800 zł, wierząc w informację, że poprzednia operacja się nie udała. Najprostsza obrona? Jeżeli znajomy lub członek rodziny nagle prosi przez komunikator o pieniądze, zadzwoń do niego i sprawdź, czy rzeczywiście wysłał wiadomość.
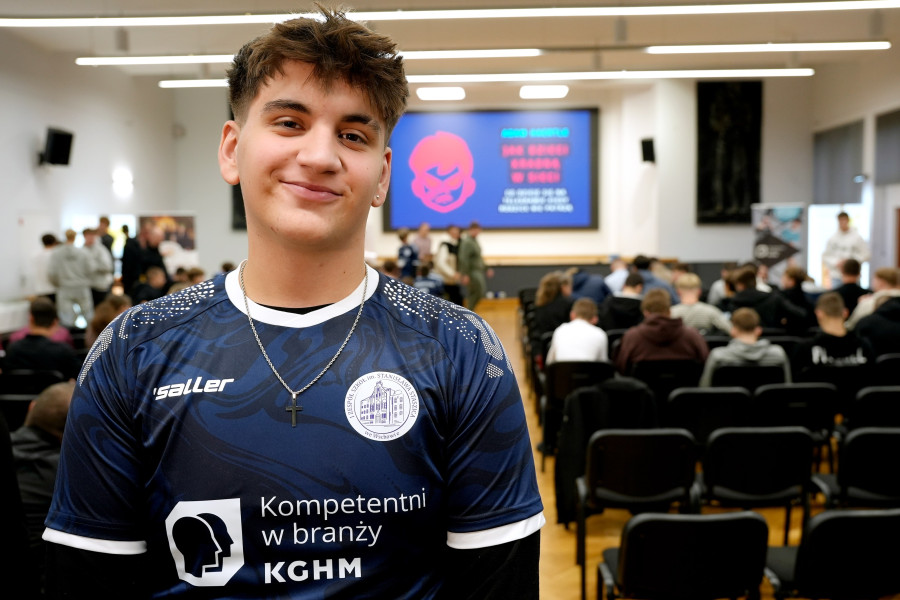
Tak właśnie robi Maksymilian Antoniuk, uczeń pierwszej klasy technikum elektrycznego ze Wschowy. Opowiadał, że w jego otoczeniu zdarzały się przejęcia kont znajomych i członków rodziny.
Nigdy nic nie wysłałem, zawsze dzwoniłem i pytałem, czy to oni wysłali, czy to nie oni
– mówił. Jego pozostałe zasady są równie proste: różne i dobre hasła, niepodawanie wrażliwych danych i ograniczone zaufanie do osób poznanych w internecie.
Wykład pokazywał również, jak daleko rozwinęły się mechanizmy budowania fałszywej tożsamości. Przestępcy wykorzystują skradzione zdjęcia, tworzą fikcyjne profile, a nawet kupują gotowe zestawy fotografii pozwalające przez dłuższy czas odgrywać konkretną osobę. Jeżeli ofiara zaczyna podejrzewać oszustwo i prosi o zdjęcie z określonym gestem, oszust może mieć w swoim zestawie fotografię odpowiadającą właśnie takiemu żądaniu. Haertle zwracał uwagę, że przy sprawdzaniu podejrzanych profili pomocna może być wyszukiwarka obrazem, dzięki której można ustalić, czy zdjęcia nie zostały wcześniej skradzione z innego miejsca w sieci. Do tego dochodzą dziś narzędzia pozwalające zmieniać głos.
Dzisiaj mamy narzędzia do zmienienia głosu w dowolny sposób. Działają całkiem nieźle
– mówił podczas wykładu.
To kolejny powód, dla którego samo zdjęcie, wiadomość, a nawet głos osoby po drugiej stronie internetu nie powinny automatycznie oznaczać, że mamy do czynienia z tym, za kogo ta osoba się podaje.
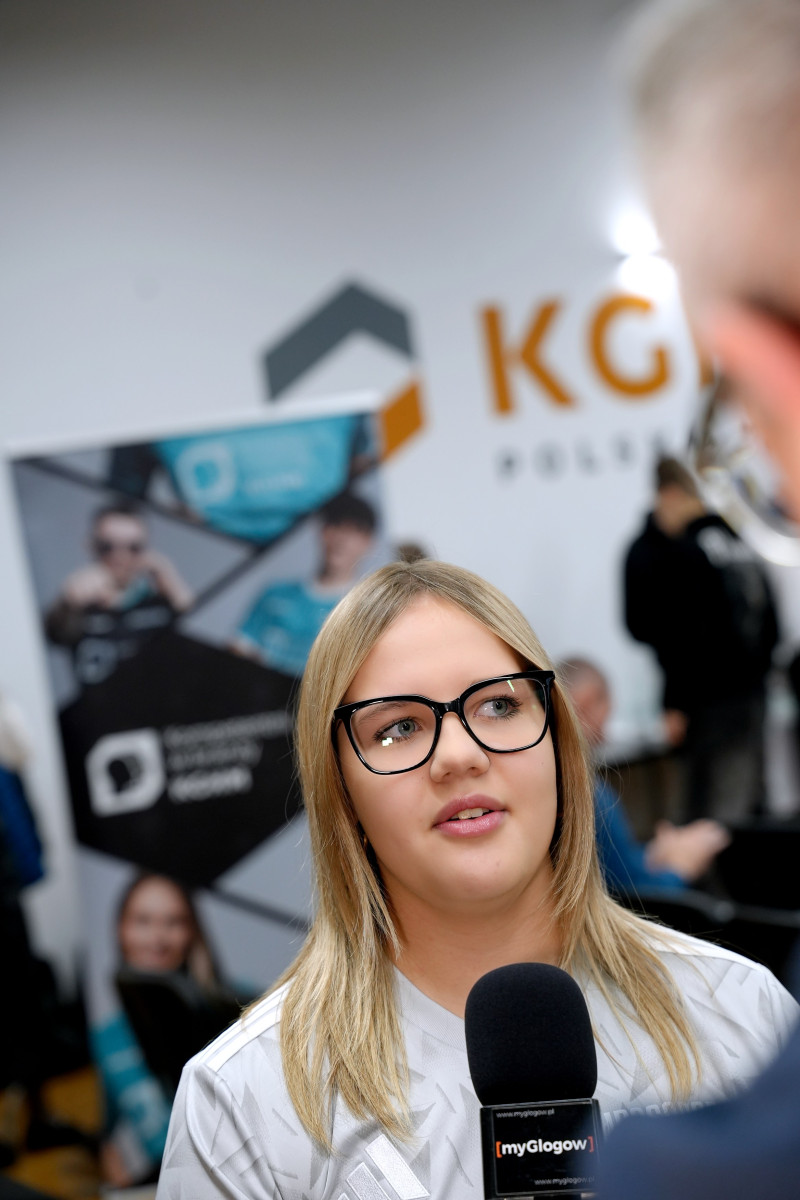
Młodzi wiedzą sporo. Ale zagrożeń jest coraz więcej. Aleksandra Andrzejak, uczennica drugiej klasy Zespołu Szkół Politechnicznych w Głogowie, zwraca uwagę także na bezpieczeństwo w mediach społecznościowych.
Przede wszystkim mam świadomość, że nie można w internecie ufać każdemu
– mówi.
Sama prowadzi prywatne, a nie publiczne konta. Radzi, aby zwracać uwagę na to, kto obserwuje nasze profile i nie publikować dokładnej lokalizacji. Mówiła też o starszych osobach podszywających się w sieci pod młodszych użytkowników oraz o wiadomościach zachęcających do wejścia w link, aby odebrać rzekomą nagrodę.
Cyberbezpieczeństwo nie kończy się dla niej jednak na ochronie pieniędzy i danych.
Trzeba też uważać, żeby nie być takim oprawcą i nie hejtować innych w internecie
– zwraca uwagę Aleksandra, która sama spotkała się z przykrymi komentarzami dotyczącymi wyglądu.
To dobrze pokazuje, że bezpieczne funkcjonowanie w sieci oznacza nie tylko niedawanie się oszukać, ale również odpowiedzialność za to, co sami publikujemy i jak traktujemy innych.
Spotkanie odbyło się w Hucie Miedzi Głogów i właśnie tutaj szczególnie dobrze widać, że cyberbezpieczeństwo dawno przestało być problemem wyłącznie banków czy firm informatycznych.
Wszystkie kwestie bezpieczeństwa dotyczą Huty Miedzi Głogów i KGHM-u, całej naszej organizacji
– podkreśla Radosław Kosmalski, dyrektor personalny w Hucie Miedzi Głogów.
Jak zaznacza, w zakładzie funkcjonuje wiele systemów informatycznych, do których dostęp mają pracownicy. Dlatego są oni na bieżąco szkoleni i przygotowywani na cyberzagrożenia. – Cyberbezpieczeństwo jest tak ważnym zagadnieniem, że należy już młodzież od czasu szkoły przygotowywać do tego i uczyć tak, żeby nabrali prawidłowych nawyków – dodaje.
Podobnie problem widzi Marek Wachnik, kierownik Wydziału Budowania Wizerunku Pracodawcy w KGHM Polska Miedź.
Jesteśmy spółką globalną, występującą na trzech kontynentach, operującą naprawdę dużymi aktywami, więc narażoną też w dużej mierze na różnego rodzaju ataki
– podkreśla.
Jak tłumaczy, atak może być próbą zdobycia danych albo informacji dotyczących firmy. Dlatego przyszli pracownicy powinni już na etapie szkoły rozumieć, że sposób korzystania z internetu, służbowego komputera czy telefonu ma znaczenie również dla bezpieczeństwa całej organizacji.
Właśnie dlatego wykład Haertle znalazł się w programie „Kompetentni w branży”.
Staramy się w naszym programie podchodzić holistycznie do edukacji młodych ludzi
– mówi Marek Wachnik. Jak wyjaśnia, skoro zdecydowana większość młodego pokolenia funkcjonuje dziś online, KGHM chce przekazywać uczniom również wiedzę pozwalającą robić to bezpiecznie. Pomysł na spotkanie powstał we współpracy z Wydziałem Bezpieczeństwa firmy.
„Kompetentni w branży” nie ograniczają się więc do nauki konkretnego fachu. Artur Libner, nauczyciel przedmiotów elektrycznych i koordynator programu w Zespole Szkół Politechnicznych w Głogowie, wskazuje na bardzo praktyczne efekty współpracy. KGHM doposażył szkolną pracownię w profesjonalny sprzęt, nauczyciele mogą poznawać rzeczywiste stanowiska pracy w przemyśle, a później dostosowywać program nauczania do potrzeb zakładów. Uczniowie korzystają natomiast m.in. ze staży i praktyk.
Zdaniem Libnera stereotyp mówiący o tym, że młodym ludziom „nic się nie chce”, jest zwyczajnie nieprawdziwy.
Oni chcą pracować, trzeba im tylko pokazać. Oni nie chcą się nudzić, ale pracować bardzo chętnie
- mówi nauczyciel.
I są tego bardzo konkretne efekty. Jak zaznacza Radosław Kosmalski, wielu uczestników programu później rzeczywiście trafia do KGHM. Zaczynają od praktyk, później odbywają staże, a następnie podejmują pracę. – Mam informację zwrotną od ich przełożonych, że są bardzo dobrymi pracownikami i jesteśmy bardzo z nich zadowoleni – mówi dyrektor personalny Huty Miedzi Głogów.
Skala programu jest już duża. Uczestniczy w nim 10 szkół i około 2300 uczniów, a 650 absolwentów programu znalazło zatrudnienie w oddziałach KGHM. Program rozpoczął się w 2018 roku i nadal się rozwija. Patronatem objętych jest obecnie 16 zawodów technicznych, związanych z aktualnymi i przyszłymi potrzebami firmy. Marek Wachnik wymienia wśród nich m.in. górników, hutników, automatyków, elektryków i spawaczy. W przyszłości pod uwagę mogą być brane również kierunki związane z odnawialnymi źródłami energii oraz branżą IT.
A zainteresowanie pracą w KGHM wśród młodych ludzi jest realne. Aleksandra Andrzejak kształci się na mechatronika i przyznaje, że bierze pod uwagę zatrudnienie w Polskiej Miedzi. Maksymilian Antoniuk, który dopiero rozpoczął naukę na kierunku technik elektryk, również myśli o KGHM. W jego przypadku to także rodzinna tradycja – jak mówi, wielu członków jego rodziny pracuje lub pracowało w spółce.
„Kompetentni w branży” pozostają programem otwartym na rozwój. Obecnie jest on adresowany do szkół technicznych i branżowych kształcących w zawodach odpowiadających potrzebom KGHM. Szkoła zainteresowana dołączeniem może skontaktować się z organizatorami programu. Następnie rozpoczyna się proces weryfikacji – sprawdzane jest m.in., czy dany kierunek kształcenia wpisuje się w założenia programu.
Myślę, że warto próbować. Nigdy nie zaszkodzi po prostu się z nami skontaktować
– zachęca Marek Wachnik.
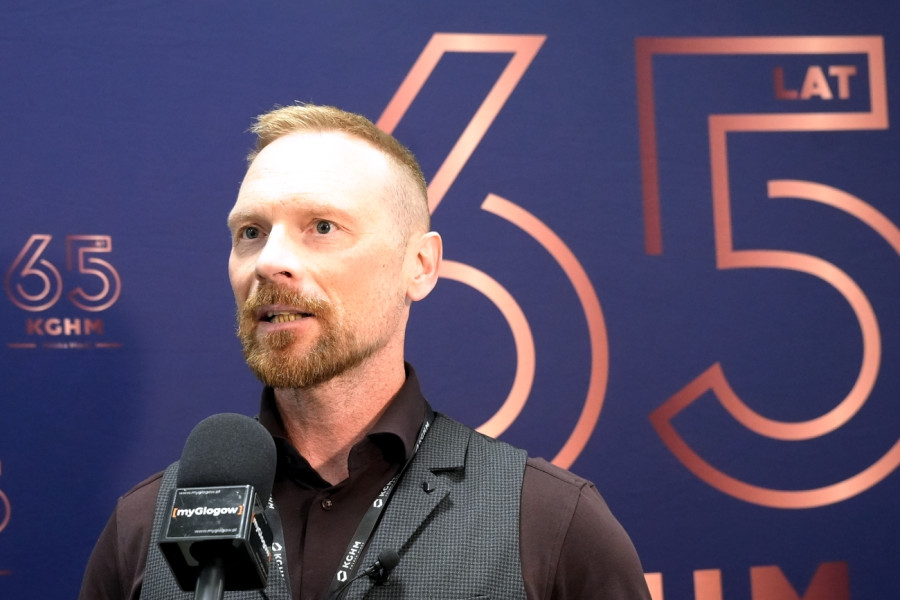
A czwartkowe spotkanie pokazało, że przygotowanie przyszłego elektryka, automatyka, mechatronika czy hutnika do pracy nie może już oznaczać wyłącznie nauczenia go obsługi urządzeń i technologii wykorzystywanych w zakładzie. Bo przyszły pracownik może któregoś dnia dostać SMS z podejrzanym linkiem. Wiadomość od „kolegi” proszącego o BLIK. Telefon od „pracownika banku”. Albo służbową wiadomość przygotowaną tak, aby skłonić go do podania danych. I wtedy jedną z jego najważniejszych kompetencji może okazać się ta najprostsza: nie działać pod presją, nie ufać automatycznie i najpierw sprawdzić, kto naprawdę znajduje się po drugiej stronie.

 0
 0
 0
 0
 0
 0
 x16:23, 22.10.2026
 4
 3
ake świetny wykład! więcej takich.
Ada16:38, 22.10.2026
2
3
A czy ktoś wie kiedy płacą?
Hutnik18:30, 22.10.2026
0
3
Jestem za aby w każdym pomieszczeniu w biurowcu czy w oazie było wifi i więcej wolnego
Użytkowniku, pamiętaj, że w Internecie nie jesteś anonimowy. Ponosisz odpowiedzialność za treści zamieszczane na portalu myglogow.pl. Dodanie opinii jest równoznaczne z akceptacją Regulaminu portalu. Jeśli zauważyłeś, że któraś opinia łamie prawo lub dobry obyczaj - powiadom nas [email protected] lub użyj przycisku Zgłoś komentarz